重要インフラを「止めずに守る」 制約を越え、可視化から防御までつなぐOT防衛策:サイバー攻撃で狙われる重要インフラ
AIの悪用によってサイバー攻撃の高速化/大規模化が進み、重要インフラを狙う脅威は一段と増し、政府によるセキュリティ対策の要請も強まっている。しかし、設備を容易に停止できず、古いシステムを使い続けることの多いOT環境では、一般的なITセキュリティ対策をそのまま適用することは難しい。こうした制約の中で、AIによって加速する攻撃に備えながら、重要インフラのセキュリティ対策と安定稼働を両立させるには何が必要なのか。OTセキュリティに特化したソリューションを提供するTXOne Networksに話を聞いた。
社会を支える重要インフラ、高まるサイバー攻撃リスクと進む対策強化
社会生活や産業活動を支える、電力やガス、水道、石油/化学プラントなどの重要インフラ。その設備や機器の稼働を支えるOT(制御技術)システムを狙ったサイバー攻撃への警戒が高まっている。ひとたび攻撃によって設備やサービスが停止すれば、事業者の損失にとどまらず、社会全体に大きな影響を及ぼしかねない。さらに近年はAI(人工知能)の悪用による攻撃の高速化/大規模化も懸念されており、対策の重要性は一段と増している。
こうした中、政府も重要インフラのサイバーセキュリティ対策を強化している。2026年7月にはサイバーセキュリティ戦略本部が重要インフラの統一基準(正式名称「重要インフラのサイバーセキュリティ対策のための統一基準」)を決定。同年9月には内閣官房国家サイバー統括室が「重要インフラのサイバーセキュリティに係る安全基準等策定ガイドライン」を公表し、いずれも2026年10月1日に施行された。同ガイドラインは、ITシステムだけでなく、OTシステムも対象とし、組織統治、識別、防御、検知、対応/復旧などの観点から対策の方向性を示している。
さらに石油/化学分野では、2022年の「高圧ガス保安法」改正に伴い創設され、既に審査が始まった「認定高度保安実施者制度」においても、認定要件にサイバーセキュリティ対策が組み込まれた。
こうした動きが示すように、サイバー攻撃による操業停止が現実の脅威となる中、重要インフラの保護はもはや現場の担当者だけに任せられる問題ではない。経営層の関与も含めた組織的な対応と、具体的な対策の実行が今、求められている。
止められない現場、レガシー設備――重要インフラのOTセキュリティ対策の壁
一方、重要インフラの現場では、OTセキュリティ対策を進める上で特有の制約がある。
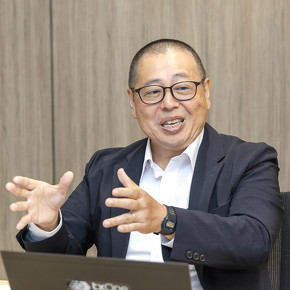 TXOne Networks Japanの縣泰弘氏
OTセキュリティに特化したソリューションを提供するTXOne Networks(以下、TXOne)の日本法人、TXOne Networks Japan マーケティング本部 プロダクトマーケティングマネジャーの縣泰弘氏は、「一般的なITセキュリティ対策では、システムを一度停止したり、再起動したりする必要があります。しかし、電力やガスなどの重要インフラでは、サービスを止めるわけにはいきません。システムを停止できない中で、どう対策するかを考えなければならないのです」と現場のジレンマについて説明する。
さらに、重要インフラの心臓部では10年、20年と使い続ける設備も珍しくない。サポートが終了したOSや古い機器が現場で稼働しているほか、専用端末にセキュリティソフトを導入すると、設備メーカーの保証対象外になる場合もある。
こうした技術的な制約に加え、現場の意識や人材面にも課題がある。
縣氏は、重要インフラの現場には「閉域網だから安全」という従来の認識が根強く、セキュリティ対策の必要性が十分に浸透していないと指摘する。しかし、外部から隔離された環境であっても、設備の点検や保守のために持ち込まれるPCなどを通じて、脅威が侵入して重大インシデントにつながるリスクがある。
専門人材の不足から、対策の進め方を判断できないケースもある。ガイドラインで求められる対策を理解していても、現場でそのまま実行できるとは限らない。こうした制約を前提に、いかに具体的かつ実効性を持った対策に落とし込むかが重要となる。
「可視化」で終わらせない、重要インフラを止めずに守るTXOneのアプローチ
こうした課題に対し、TXOneは「Keep the Operation Running~オペレーションの継続~」を理念に掲げ、重要インフラの安定稼働を最優先とした防御を提案している。
その基本となるのが、資産の発見(Discover)、リスク評価(Assess)、防御(Protect)の3段階で対策を進める「D.A.P.」の考え方だ。まず資産や通信状況を把握し、設備の重要度や運用への影響を踏まえてリスクを評価する。その上で、重要資産や外部からの侵入経路など、優先度の高いところから段階的に対策を進める。これは、政府のガイドラインでも求められている識別、防御、検知などの枠組みを段階的に進められる考え方だ。
縣氏は「可視化自体が目的となり、資産台帳を作るだけで終わってしまう現場もあります。しかし、大切なのは可視化の先です。OT環境では設備を止められないなどの制約があり、一般的なセキュリティ対策をそのまま適用できるとは限りません。リスクを正しく把握した上で、現場の実情に即した防御策につなげることが重要です」と強調する。
可視化から防御への橋渡しを担うのが、TXOneの資産可視化/リスク管理製品「Sennin」シリーズだ。OT資産や通信状況を把握する「SenninRecon」と、リスク評価や防御状況の一元管理を担う「SenninOne」で構成される。これによって、単に検出したリスクを羅列するのではなく、OT環境の制約を踏まえた具体的な防御策を提示し、同社の防御製品と連携して「今どこまで守り切れているか」という対策の実施状況も一元的に監視/統制できる。

その他にも同社は防御製品として、持ち込みPCやUSBメモリなどを検査し、脅威の侵入を防ぐ「Element」シリーズ、古いOSを含む端末を軽量な仕組みで保護する「Stellar」シリーズ、PLCなどをネットワーク側から保護し、OTプロトコルに応じた通信制御を実現する「Edge」シリーズを提供する。
これらの製品は、設備の稼働への影響を抑えることを重視して設計されている。例えばEdgeは、大掛かりなネットワーク構成の変更を必要とせず、仮想パッチによってOSやファームウェアを更新せずに脆弱性を突く攻撃を防ぐ。また、普段の通信を学習して異常な通信を検知/遮断するほか、ネットワークを分割することで、侵入を許しても被害の拡大を抑えられる。

重要インフラでは設備環境によって導入できる対策も異なる。
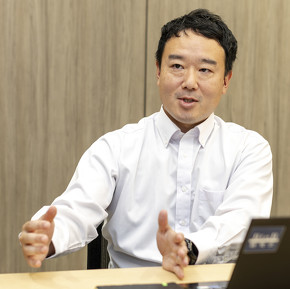 TXOne Networks Japanの松尾雄大氏
TXOne Networks Japan マーケティング本部長兼シニアプリンシパルプロダクトマーケティングマネジャーの松尾雄大氏は、「例えば、石油化学プラントなどでは、工事による火花が爆発につながる恐れがあり、新たな配線工事が難しい場合があります。そうした現場では、ネットワークの配線を変更せずに、Elementシリーズで持ち込み機器を検査する方法もあります。現場の設備環境に応じて防御方法を選べることが、TXOneの強みです」と述べる。
さらに、可視化から防御までの製品群を1社でそろえられる点も強みだ。複数のベンダーから製品を導入すると、問題が発生した際に責任の所在が曖昧になりやすいが、TXOneで一元化することで責任分界点が明確になり、対外的な説明もしやすくなる。
もっとも、最初から全ての製品を導入する必要はない。例えば、Elementシリーズの検査ツール「Portable Inspector」は、PCのUSBポートに挿すだけでマルウェアを検査できるため、既存の設備やネットワークを変更せずに導入しやすい。まずは着手しやすい対策から始め、必要に応じて防御範囲を広げることもできる。専門人材が不足する重要インフラの現場にとって、一貫した支援の下で段階的に対策を進められる点も大きなメリットだ。

幅広い重要インフラの現場で採用される、TXOneのソリューション
TXOneのソリューションは、金融、空港、港湾、鉄道、医療など、幅広い重要インフラ分野で採用されている。特に、電力、石油、化学、ガス、水道など、OTシステムの比重が高く、OTセキュリティ対策のニーズが大きい分野を得意としている。
ここでは石油/化学分野に焦点を当て、国内外のプラントにおける2つの導入事例を紹介する。
コスモエネルギーグループの丸善石油化学では、高圧ガス保安法に基づく特定認定高度保安実施者(A認定)の取得に向け、千葉工場(千葉県市原市)のOTセキュリティ対策を強化してきた。同工場では、既存の不正侵入検知システム(IDS)の誤検知が多いことに加え、設備の運転継続性を損なう恐れがあるため、一般的なウイルス対策ソフトやセキュリティパッチを適用できないことも課題だった。
そこで、同社では可視化を実施後に不正通信を遮断するためTXOneの「EdgeIPS」を採用した。EdgeIPSの選定では、導入時のダウンタイムを抑えられることや高い可用性、制御プロトコルをきめ細かく検査できることが評価された。
導入後は、OTネットワーク内の通信リスクを把握し、許容できる通信と遮断すべき通信を判断できるようになった。さらに、EdgeIPSによって不正通信を遮断できる体制を整えた。今後は千葉工場内で段階的に導入範囲を広げる計画だ。

海外では中東のGTL(天然ガスを液体燃料に変換する技術)プラントでの導入事例がある。同プラントでは、地政学的なリスクを背景に、制御システムの保護が課題となっていた。特に、Modbusを使用する制御系ネットワークと管理系ネットワークの分離や、古いOSで動く端末への対策が求められていた。
TXOneは、中央制御室に「EdgeFire」を導入してネットワークを分離するとともに、「Stellar」でレガシー端末を保護。さらに、現場の計装室には「EdgeIPS」を配置し、重要なサーバや通信を守る多層的な防御を構築した。これにより、中央制御室と2カ所の計装室でセキュリティ対策を実現し、他拠点への展開も進めている。
同プラントでTXOneが選ばれた理由としては、OTプロトコルに対応した通信制御や、古いOSで動く端末の保護に加え、複数のベンダーに管理を分散させずに済むことがあった。加えて、既存ネットワークを大幅に変更せずに対策できる点も重視されたという。
「一般的なファイアウォールでネットワークを分離しようとすると、端末のIPアドレスを変更したり、VLANを再構成したりする必要があります。一方、Edgeは既存のネットワーク構成を大きく変えずに導入できるため、システムを長時間止めずに対策できます」と松尾氏は説明する。
今後、AIの悪用などを背景にサイバー攻撃のさらなる高度化/巧妙化が懸念される。松尾氏は「攻撃者はより弱いところを狙います。海外では既に重要インフラの被害報告もあり、日本も一刻も早く守りを固めることが重要です」と警鐘を鳴らす。
TXOneは国内外の実績と幅広い製品群によって、現場の制約に合わせた防御策を提案している。設備を止めずに、段階的に守りを固めていく上で、同社は頼れるパートナーとなるはずだ。
関連記事
- 「見えないものは守れない」なら見えた後は? 可視化と防御をつなげる新提案
- USBメモリは「使わせない」から「安全に使う」へ、必要な方策とは?
- “止められない”工場をサイバー攻撃から守るOTセキュリティの現実解
関連リンク
Copyright © ITmedia, Inc. All Rights Reserved.
提供:TXOne Networks Japan合同会社
アイティメディア営業企画/制作:MONOist 編集部/掲載内容有効期限:2026年12月5日


 ITmediaはアイティメディア株式会社の登録商標です。