半導体生産を守れ、東京エレクトロンはどのように製品セキュリティ体制を築いたか:PSIRTとSBOM管理で一貫したセキュリティ対応
欧州サイバーレジリエンス法など、製造業にも製品セキュリティへの要求が高まっている。半導体業界でもSEMI E187規格も策定され、これらへの対応が迫られている。その中で、東京エレクトロンではいち早く、製品セキュリティ体制を確立した。そこにはどんな背景や狙いがあるのだろうか。取り組みを紹介する。
サイバー攻撃が横行する中、自社が提供する製品がサイバー攻撃の突破口とならないため、製造業にも製品セキュリティを確保する仕組みが求められている。EUでは2024年に欧州サイバーレジリエンス法(CRA)が発効され、2026年9月には脆弱性およびインシデントなどの報告義務の適用が始まった。各国でも同様の法規制を整備する動きが出ており、製品セキュリティはグローバルに対応が求められる要件になりつつある。
 東京エレクトロン 製品セキュリティ戦略部 部長の飯嶋織行氏
その中でも、対応が重視されているのが、半導体業界だ。半導体は各国政府により国際戦略物資と位置付けられ、半導体の生産がサイバー攻撃によって停滞すれば、さまざまな産業に影響が生まれるためだ。
東京エレクトロン 製品セキュリティ戦略部 部長の飯嶋織行氏は「半導体は戦略物資であるため、実際に半導体工場がサイバー攻撃の標的にもなっています。これらを受け、業界団体であるSEMI(Semiconductor Equipment and Materials International)でも、半導体製造装置などの設計、運用、保守に関わるセキュリティ規格『SEMI E187』が制定されており、製品セキュリティに関する要望は高まっています」と説明する。実際に東京エレクトロンでも、SEMI E187規格への対応をはじめ、顧客からの要求は増えているという。
現場負荷低減で「FossID」を拡張して中核ツールに
東京エレクトロンでは、こうした変化を単なる法規制への対応ではなく、製品開発そのものの変化と捉え、積極的に対応を進める方針を示す。「これまで製品の評価軸は、性能や品質、安全などでした。今後はそこにサイバーセキュリティという新たな評価軸が加わると考えています」と飯嶋氏は考えを述べる。
そこで、東京エレクトロンでは、要件定義から設計、実装、運用、廃棄まで、ライフサイクル全体にセキュリティを組み込む体制構築に取り組み始めた。これらを実現するためには、セキュリティを確保した開発プロセスの構築やサプライチェーン管理、OSS(Open Source Software)の可視化、脆弱性管理、インシデント対応体制の構築などを包括的に進めていかなければならない。
一方で、従来の製品開発サイクルに、これらのセキュリティへの対応を組み込んでいく必要があるため、そのままでは、開発現場の負荷が高まる可能性があった。現場の負荷を抑えながら、いかに効率的かつ継続的に運用するかが課題となっていた。
こうした課題への対応を検討する中で、東京エレクトロンがまず中核となる管理ツールとして選んだのが、テクマトリックスが国内で販売する「FossID」だ。
スウェーデンのFossID社が開発した同ツールは、ソースコードをスキャンして利用されているOSSを特定し、ライセンスに加えて、そのOSSに含まれる既知の脆弱性も管理できる。ソースコードの一部を取り込んだコードスニペットからもOSSの検出が可能で、SBOM(Software Bill of Materials:ソフトウェア部品表)の作成やインポートにも対応している。サプライチェーンセキュリティに不可欠なSBOMの管理もカバーしている強力なOSSライセンス&セキュリティ管理ツールだ。
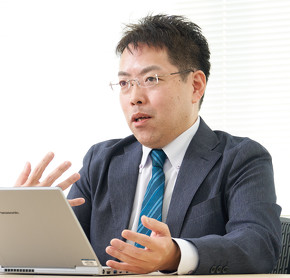 東京エレクトロン 製品セキュリティ戦略部 エキスパートの森英雄氏
東京エレクトロンでは2021年から、製品に含まれるOSSのライセンスコンプライアンスを強化する目的で、テクマトリックスを通じてFossIDを導入し、開発現場でOSS管理に活用してきた。その後、CRAへの対応などを見据え2023年ごろから、先述した製品セキュリティ体制の構築に取り組み始めたが、このOSS管理の実績から、FossIDを脆弱性管理やSBOM管理にも拡張して活用することを最終的に決めた。
東京エレクトロン 製品セキュリティ戦略部 エキスパートの森英雄氏は「新しいツールを導入して現場の負荷を高めるより、以前から使っているFossIDの活用範囲を広げる方が、メリットが大きいと考えました。また、これまでのOSSライセンス管理でも、テクマトリックスさんから多くのサポートを受けており、その実績も判断材料になりました」と説明する。
トップダウンとボトムアップで、製品セキュリティの実運用体制を構築
ただ、中核となるツールは決めたものの、製品セキュリティ体制全体を構築していくのは容易ではなかった。PSIRT(Product Security Incident Response Team、インシデント対応体制)と開発現場をつなぐ運用プロセスの構築など、開発プロセスを見直し、組織や拠点をまたぐ仕組み作りが必要だったためだ。
「例えば、FossIDが検出した脆弱性をどうトリアージ(深刻度の初期評価)し、対応の必要性を判断して開発現場に展開するかは、現状の開発プロセスにうまく当てはめなければ、有効なものとなりません。その一連のプロセスや運用体制を開発現場と議論しながら、実運用に落とし込んでいく必要がありました」と森氏は説明する。
東京エレクトロンがこれらの取り組みを推進できたのは、経営層と現場の双方が製品セキュリティの重要性を認識していたためだ。経営層から製品セキュリティ強化のメッセージが示される一方、工場や開発現場側でも顧客対応の中で製品セキュリティの重要性を強く認識していた。そのため「現場のやり方にどうセキュリティを組み込むかを各現場で前向きに検討しながら対応を進めることができました」と森氏は語る。
また、これら複雑な取り組みの全体像を描き、全社の製品セキュリティ推進の司令塔となったのが、製品セキュリティ戦略部だ。同部が方針を示す一方、工場には担当者を置いてワーキンググループを組織し、具体的な実装や運用を検討する役割分担とした。
こうした体制の下、FossIDを中心に、本社PSIRTと工場PSIRT、開発現場をつなぐ共通プロセスを確立した。脆弱性情報データベースから自動収集した脆弱性情報と、工場の開発部門が登録する製品のソフトウェア情報(SBOM)をFossIDで管理し、本社PSIRTが脆弱性を確認して工場PSIRTへ調査を依頼する。工場側では品質保証が対応を主導し、開発が調査や修正を担うという一連の流れになっている。
森氏は「FossIDを中核として、脆弱性対応、SBOM管理、以前からのOSSライセンス管理を一気通貫で行い、PSIRTと開発現場が連携して共通のプロセスを回せるようになったことが大きなメリットです。複数のツールを確認する煩雑さもなくなりました」と語る。現在は一通りの仕組みを整え、今後はそれをいかに定着させるかというフェーズに入っているという。

テクマトリックスが技術支援、開発元に機能改善も提案
 テクマトリックス ソフトウェアエンジニアリング事業部 営業第1部 営業1課 課長代理の細田英男氏
FossID自体の導入は既にOSS管理のために開発現場で活用されていたため、脆弱性管理やSBOM管理への拡大も比較的スムーズに進んだ。
また、不足していた機能については、両社で開発元であるFossIDにも働きかけ、対応してもらった。テクマトリックス ソフトウェアエンジニアリング事業部 営業第1部 営業1課 課長代理の細田英男氏は「機能面で改善が必要だというご意見をいただいた際には、その都度、開発元にフィードバックしてきました。時には開発元と一緒にお客様を伺い、ユーザーの生の声を伝えてきました。東京エレクトロン様が抱えている問題は、他の日本の製造業でも同じである場合が多く、こうした声に対応することが開発元にもメリットがあると考えています」と述べている。
 テクマトリックス ソフトウェアエンジニアリング事業部 技術第1部 部長の工藤公靖氏
実際に東京エレクトロンとテクマトリックスが提案し、FossIDの新たな機能として実装された機能もあった。CRA対応に関わる脆弱性管理の機能改善だ。
テクマトリックス ソフトウェアエンジニアリング事業部 技術第1部 部長の工藤公靖氏は「今回はこの機能がなければCRA対応が難しいということで、両社で打ち合わせを重ねて要件を詰め、実装案まで作って提案しました。その結果、製品へ実装され、他のお客さまにも活用いただける機能になりました」と説明する。
また、開発元のFossID社は「東京エレクトロン様のSBOM管理を中心としたセキュリティ体制は、弊社が関わるグローバル企業と同等、またはそれ以上のレベルであることは間違いありません。多くの企業が開発側とセキュリティ側の調整に苦慮されている中、東京エレクトロン様ではマネジメントを含め、全社レベルでの運用を実施されています。新規機能や品質向上のご依頼も大変ありがたく、テクマトリックス社と一緒にこの分野を盛り上げていきたいと思います」とコメントしている。
「攻めのガバナンス」でセキュリティを製品価値に
今後、東京エレクトロンは、製品セキュリティ運用のさらなる効率化と高度化を進めていく考えだ。背景にあるのが、AIによるサイバー攻撃の増加だ。森氏は「AIがサイバー攻撃に使われるようになると、確認すべき脆弱性の数が指数関数的に増えるのではないかと懸念しています」と話す。そのため、対応不要と判断できる脆弱性のフィルタリングや、通知設定の柔軟化について、テクマトリックスと議論を重ねてきた。これらの機能についてもFossIDの新しいバージョンに実装されており、今後PSIRTの運用に取り入れていく予定だ。
加えて、SBOMについても、作成して終わりではなく、開発から運用、廃棄までのライフサイクル全体で活用することを視野に入れており、森氏は「“使い倒せるSBOM”を目指しています。最終的にはSBOMをセキュリティ関連だけで使用するのではなく、開発プロセスの効率化などで活用できるようにしたいと考えています」と話す。
その先に東京エレクトロンが見据えるのが、法規制や規格への対応にとどまらない製品セキュリティだ。規制や規格への対応を「守りのガバナンス」とした上で、今後はセキュリティそのものを顧客への価値に変える「攻めのガバナンス」を目指す。「セキュリティで製品を選んでもらえるような取り組みをしていきたい」と飯嶋氏は語っている。
ただ、ここまで見てきたように、進化が早いセキュリティ領域で、さらに複雑で多くの組織にまたがる体制の変革を推進するのは一筋縄ではいかない。テクマトリックスのような伴走者がいたからこそ、東京エレクトロンは変革に集中できたといえるだろう。CRA対応を本格化させたい企業はもちろん、脆弱性対応やSBOM管理へ取り組みを広げたい企業にとっても、FossIDの活用とテクマトリックスの支援は一つの選択肢となるだろう。
 右から東京エレクトロンの飯嶋氏、森氏、テクマトリックスの工藤氏、細田氏
Copyright © ITmedia, Inc. All Rights Reserved.
提供:テクマトリックス株式会社
アイティメディア営業企画/制作:MONOist 編集部/掲載内容有効期限:2027年1月16日


 ITmediaはアイティメディア株式会社の登録商標です。